Transposition NIS2 : le vote du 17 novembre 2026 et ses conséquences pour les entreprises
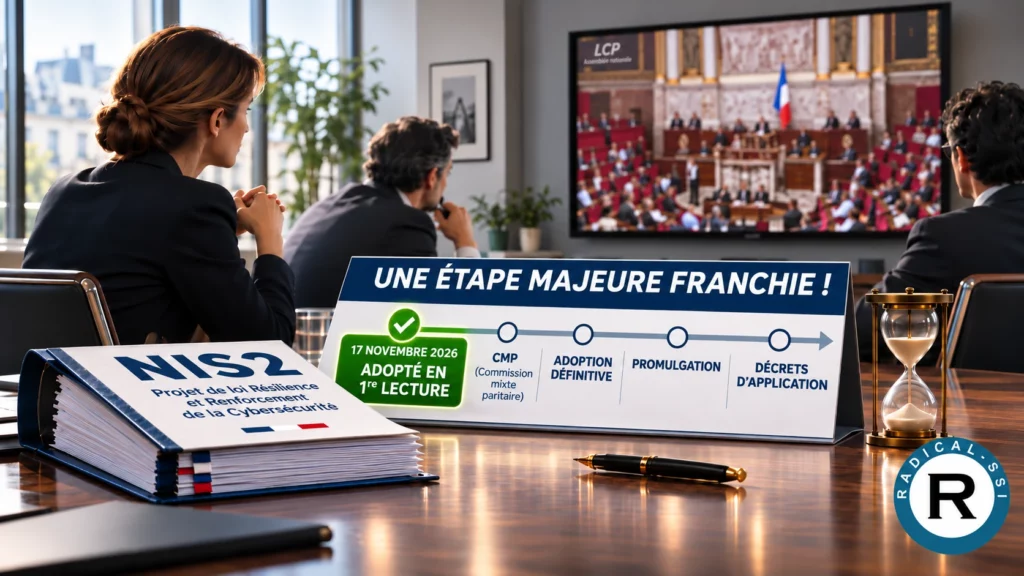
Conformité Réglementaire, Juridique ANSSI, Backdoors, Cybersécurité, Gouvernance numérique, Kill Switch, NIS2, REC, Recyf, RGPD, Supply-ChainLe 17/11/2026, l’Assemblée nationale a adopté le projet de loi « Résilience des infrastructures critiques et renforcement de la cybersécurité ». Ce texte transpose en droit français deux directives européennes complémentaires :
- La directive NIS2, qui renforce les obligations de cybersécurité des entités essentielles et importantes ;
- La directive REC (Résilience des Entités Critiques), qui vise à renforcer la résilience globale des organisations fournissant des services essentiels. RC adresse les risques tant physiques que numériques.
Le texte comporte également des dispositions d’adaptation du droit français au règlement DORA, applicable au secteur financier depuis janvier 2025.
La loi n’est pas encore définitive : une commission mixte paritaire doit maintenant harmoniser les textes du Sénat et de l’Assemblée. L’adoption définitive, la promulgation et surtout la publication des décrets d’application sont attendus courant 2027. Le calendrier reste à confirmer.
Mais le calendrier se précise, et l’ANSSI maintient un objectif de mise en conformité complète à fin 2028. Les contrôles seront progressifs. Il s’agit d’un horizon annoncé, et non d’une échéance légale uniforme pour toutes les obligations.
NIS2 et REC sont complémentaires :
- NIS2 se concentre sur la cybersécurité des systèmes d’information,
- REC adopte une approche plus globale de la résilience.
REC couvre notamment les risques physiques, les catastrophes naturelles, les actes malveillants et les interruptions d’activité.
REC ne concerne toutefois pas automatiquement toutes les entreprises soumises à NIS2 : elle s’applique aux entités critiques identifiées selon des critères spécifiques.
Pour mieux comprendre le dispositif européen et son application en France, voir notre dossier NIS2 : directive, obligations et calendrier de transposition.
Pour plus de détails sur le vote : Synthèse du vote et des amendements, sur le site Guide NIS2.
Ce qui semble important
1. Un périmètre d’application à clarifier
L’Assemblée a écarté une disposition qui aurait automatiquement classé tous les éditeurs de logiciels comme entités essentielles, indépendamment de leur taille. Le seul statut d’éditeur SaaS ne suffit donc pas à déterminer qu’une entreprise est directement concernée.
Il faudra donc confirmer la qualification au regard des activités effectivement exercées (secteurs des annexes I et II), de la taille de l’entreprise (effectifs, CA et bilan), de son éventuelle appartenance à un groupe et des critères particuliers de désignation prévus par les textes.
Pour une première approche, voir notre page Conformité NIS2 : obligations, secteurs concernés et mise en œuvre, qui présente notamment les secteurs et les critères de taille.
Attention : indépendamment de cette qualification, certains clients pourront imposer des exigences de sécurité renforcées au titre de leur propre conformité.
2. Une attention accrue aux dépendances technologiques
Plusieurs dispositions adoptées par les députés portent sur les risques liés à la dépendance technologique, à l’influence de pays tiers, aux portes dérobées (backdoors) et à la possibilité d’interruption à distance de certains services (kill switch).
Ces dispositions soulignent l’importance de maîtriser les dépendances technologiques. Elles posent la question des choix d’architecture et de la sélection des solutions SaaS et des fournisseurs cloud. Elles interrogent aussi la réversibilité et la capacité à maintenir les services en cas de défaillance ou d’interruption d’un fournisseur.
Certaines dispositions restent toutefois susceptibles d’évoluer avant l’adoption définitive.
3. Des exigences de sécurité plus formalisées
NIS2 renforce notamment les exigences concernant :
- La gouvernance et l’analyse des risques cyber ;
- La sécurité des développements, la gestion des vulnérabilités et des correctifs ;
- La gestion des fournisseurs et de la chaîne d’approvisionnement (supply chain) ;
- La détection, le traitement et la déclaration des incidents ;
- La continuité d’activité, les sauvegardes et la reprise après incident.
Ces exigences ne sont pas entièrement nouvelles. Elles prolongent largement les bonnes pratiques de cybersécurité, notamment celles de l’ISO 27001 et de l’ISO 27002. NIS2 leur donne cependant une portée réglementaire pour les entités concernées. NIS2 explicites aussi des responsabilités pour les organes de direction et des mécanismes de contrôle et de sanction.
Pour approfondir ces exigences, voir notre présentation des principales obligations NIS2.
4. Une simplification annoncée de la déclaration des incidents
L’Assemblée nationale a adopté des dispositions visant à simplifier les déclarations lorsqu’un incident relève de plusieurs réglementations, notamment NIS2 et le RGPD.
Le dispositif permettrait de transmettre par un même canal certaines notifications à l’ANSSI, qui en assurerait la communication aux autorités concernées. Les obligations de fond et les délais propres à chaque réglementation demeurent applicables.
Ce fonctionnement devra encore être confirmé dans le texte définitif et ses modalités d’application.
Et maintenant ?
Et maintenant ?
Mon sentiment est que toutes les organisations ont intérêt à anticiper, sans attendre la publication des derniers textes réglementaires.
La base reste d’établir une véritable PSSI, fondée sur une analyse des risques et complétée par une cartographie de la surface d’attaque et d’exposition du système d’information.
Il sera ensuite utile de confronter les mesures de sécurité existantes au Référentiel Cyber France (ReCyF) de l’ANSSI (Présentation de NIS2 et du ReCyF), déjà disponible en version de travail, afin d’identifier les écarts et les éventuelles mesures complémentaires.
L’objectif n’est pas de faire de la conformité pour la conformité, mais de profiter de ce nouveau cadre réglementaire pour structurer et renforcer durablement la sécurité du système d’information, en privilégiant les actions qui réduisent réellement les risques.
Transposition NIS2 : comment préparer sa conformité ?
Votre entreprise est-elle concernée par NIS2 ? Quelles sont les obligations applicables et les mesures prioritaires à mettre en œuvre ?
Radical-SSI vous accompagne pour évaluer votre situation, identifier vos écarts de sécurité et définir une trajectoire de mise en conformité adaptée à vos risques et à vos moyens.
Découvrez notre approche sur la page Conformité NIS2.
Et dans tous les cas, même pour un simple éclairage ou une première discussion, n’hésitez pas à nous solliciter !
Plus d’infos ? Des questions ? Contactez-nous !Partagez cette page via :